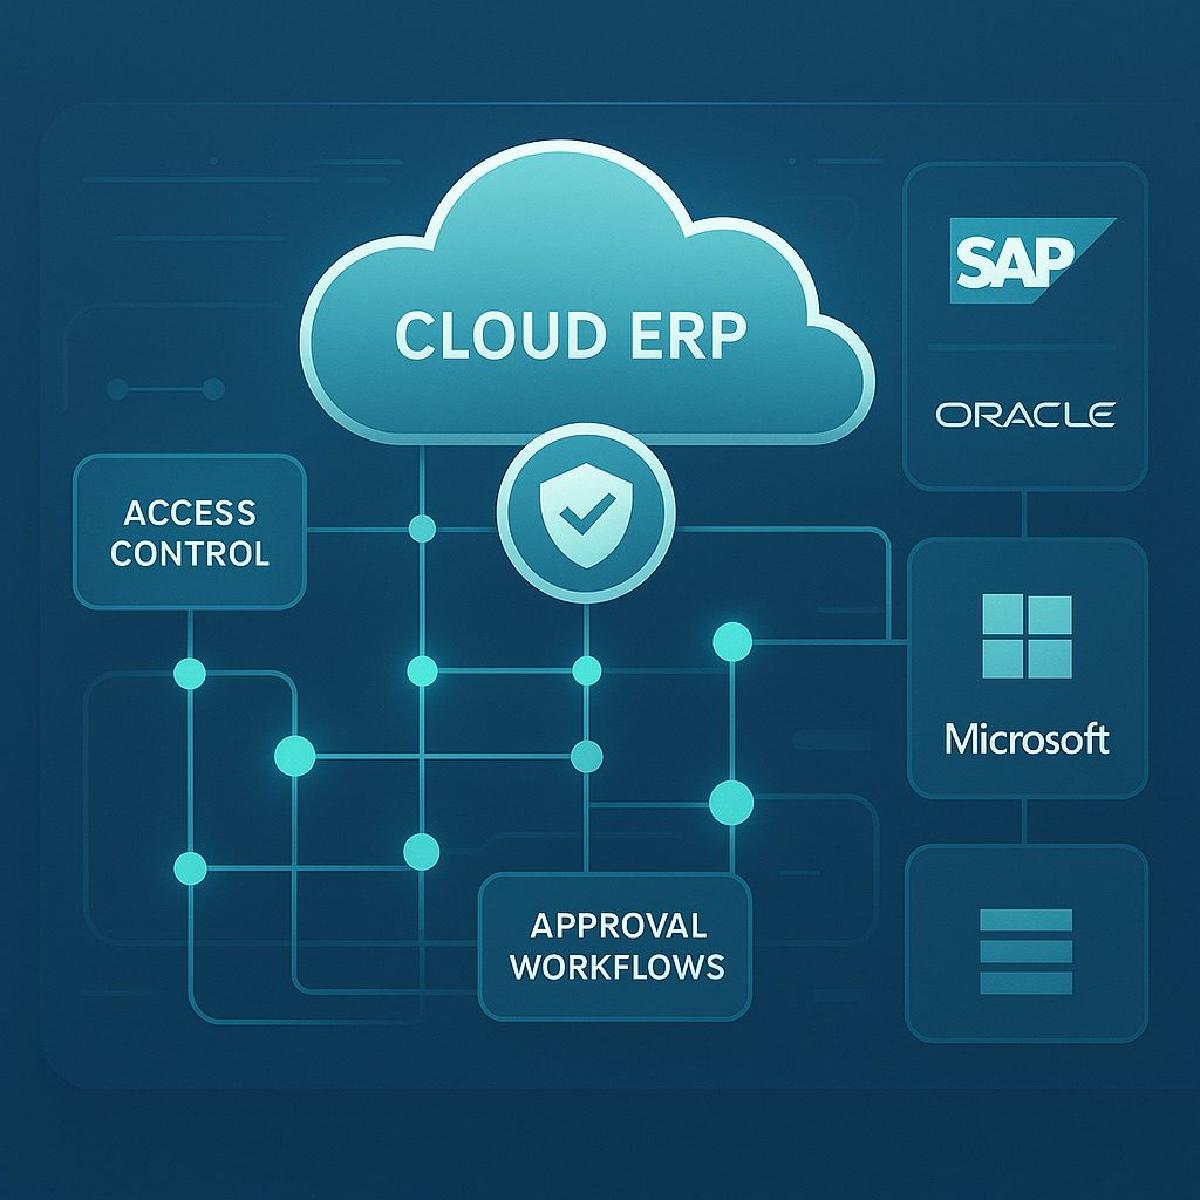
Tuần trước mình đọc một bài khá hay trên ERP Today của Sridevi Mutyala bên Oracle, nói về identity governance trong cloud ERP. Bài kể một chuyện tưởng đơn giản, một nhân viên chuyển phòng ban, HR update xong, mấy ứng dụng cloud ERP như Oracle Fusion, SAP S/4HANA, Dynamics 365 đều chạy đúng config, authentication OK, provisioning OK, integration OK, vậy mà quyền truy cập vẫn bị delay, vì approval paths mỗi ứng dụng một kiểu, role definitions không đồng bộ, còn quyết định cấp quyền thì không ai nhớ rõ là của ai. Chuyện ấy quen không? Với mình thì quen lắm.
công nghệ không phải vấn đề, governance mới là#
Đoạn mình tâm đắc nhất trong bài là:
Identity management challenges often originate in governance structures that have not kept pace with increasingly interconnected cloud ERP environments.
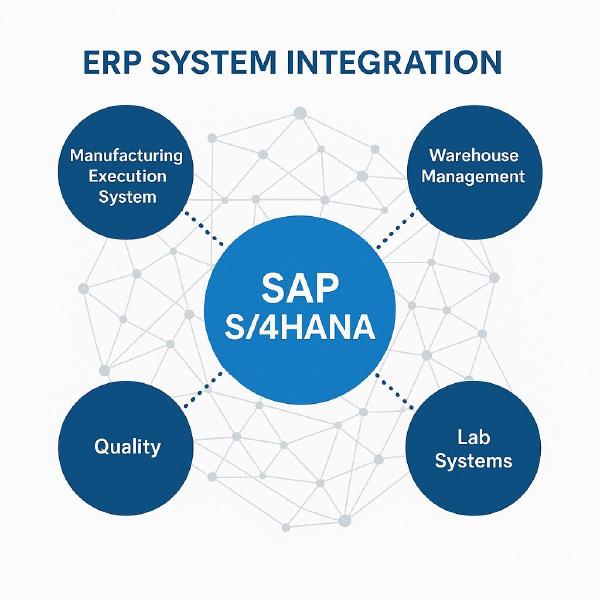
Nôm na là authentication, provisioning, integration đều chạy tốt, chỉ có cấu trúc governance là không theo kịp tốc độ hệ thống phình ra. Đây là cái bẫy ít ai nói trước khi deploy ERP cloud, ai cũng lo migration, data cleansing, integration testing, còn chuyện role definitions có còn đúng không, approval paths có bị phân mảnh không, ai mới là owner thật của quyết định cấp quyền thì hiếm người hỏi.
governance không phải chuyện của IT#
Làm BA cho các dự án ERP cloud, mình hay thấy một pattern là đội dự án coi IAM như một workstream kỹ thuật rồi giao cho team security hoặc infrastructure. Bài báo chỉ ra một điểm rất tinh:
The greatest obstacles appeared when governance decisions lacked clear business ownership.
Governance là chuyện của business. IT setup được automation, enforce được security policies, nhưng định nghĩa ai được truy cập gì, ai approve, bao lâu review một lần thì là business decision, mà BA lại đứng đúng giữa business và IT, nên BA không đặt mấy câu hỏi governance từ giai đoạn requirements thì đến sau go-live là muộn.
Nó làm mình nhớ tới bài “Em ơi, làm giống Excel cũ nhé”, cùng một kiểu vấn đề, stakeholder nghĩ mọi thứ đơn giản vì công nghệ có sẵn rồi, trong khi cái thiếu lại là process design và governance.
cái bẫy cloud sẽ tự lo#
Có một giả định khá nguy hiểm khi lên cloud, là cloud ERP có sẵn role-based access control (RBAC) rồi, cứ thế config là xong. Đúng là có RBAC, nhưng RBAC chỉ là cái khung, thứ quyết định là role definitions, segregation of duties (SoD), approval matrices, và mấy cái đó không có sẵn, tổ chức phải tự xây. Bài báo kể trong các cuộc audit người ta hay phát hiện role definitions lệch nhau giữa các ứng dụng, approval workflows mỗi nơi một kiểu, ownership của quyết định cấp quyền mờ dần, tất cả tích lũy qua nhiều năm từ từng thay đổi nhỏ. Cloud không đẻ ra mấy vấn đề này, nó chỉ phơi chúng ra.
Bài ERP Cloud vs On-premise cho nhà máy Việt của mình cũng cùng logic đó, chọn cloud hay on-premise không phải câu hỏi duy nhất, câu lớn hơn là tổ chức đã sẵn sàng cho cách cloud vận hành chưa.
cloud cũng không phải thủ phạm#
Chạy on-premise thì governance gaps vẫn có, chỉ là ít bị để ý vì mọi thứ chậm hơn, ít nối với nhau hơn, còn cloud ERP với tốc độ thay đổi và số integration nhiều như vậy thì làm lộ lỗ hổng nhanh hơn và đau hơn. Bài báo gợi ý ba việc. Một là role ownership rõ ràng, có người thật sự chịu trách nhiệm về role definitions chứ không để IT tự xoay. Hai là chuẩn hóa approval workflows, không để mỗi business unit làm một kiểu. Ba là coi governance như một kỷ luật vận hành liên tục gắn với vòng đời nhân viên, chứ không phải làm một lần rồi thôi. Cả ba BA đều có thể chủ động đưa vào requirements và solution design ngay từ đầu.
Nên lần tới ngồi requirements workshop cho một dự án ERP cloud, thử hỏi đội dự án một câu:
Sau go-live, ai sẽ approve quyền truy cập? Và nếu một người chuyển phòng ban, mất bao lâu để quyền được cập nhật trên tất cả các ứng dụng?
Câu trả lời sẽ nói lên khá nhiều về governance của tổ chức, có khi còn nhiều hơn cả cái migration plan. Ở dự án bạn đang làm, governance đang được xử lý như một workstream kỹ thuật giao cho IT, hay như một business process có người chịu trách nhiệm rõ ràng?